jueves, 20 de julio de 2017

Transferir archivos del movil ¡SIN CABLES!

Esto lo tenía pensado para el programa 675 pero al final se me fue la cacerola :roll:  así que como no hay más programas y os puede hacer falta os lo saco en artículo.


Estos días, en vuestras vacaciones, sacareis fotos, conocereis gente, hareis el vago... y querreis compartir esos maravillosos momentos pero ¡HORROR!, os habeis dejado el cable en el otro bañador. 8-O 

La primera solución que os va a venir a la cabeza es enviarla a través de Whatsapp, pero aunque parezca mentira no todo el mundo usa Whatsapp  y tampoco es una solución que sirva para transferir el archivo a un ordenador o una tableta. Por eso siempre os digo que Whatsapp está sobrevalorado. :-x

¿Como puedo transferir entonces archivos sin usar un cable de datos?


Para empezar tenemos al olvidado rey Bluetooth, que además de para altavoces también permite transferir archivos, pero es complicado, lento y es raro que un ordenador tenga Bluetooth.

Pero tenemos una conexión a Red/Internet estupenda que podemos usar..

Vamos a necesitar las siguientes cosas.

  • Un movil donde está el archivo (Android para el ejemplo)

  • Una Red que nos enlace.

  • Un dispositivo con navegador de Internet que será el destinatario.


Si no teneis acceso a una red recordar que los móviles modernos son capaces de "repartir wifi" y con eso  crear una red.


El proceso es sencillo, en nuestro dispositivo Android vamos a a instalar una aplicación para Transferencias de Archivos a través de Wifi. 

Hay miles y todas hacen lo mismo (que no es lo que prometen) pero luego solucionamos eso.

Para el ejemplo vamos a usar esta Transferencia de Archivos Wifi


Más que nada por su sencillez, pero como os digo hay miles.

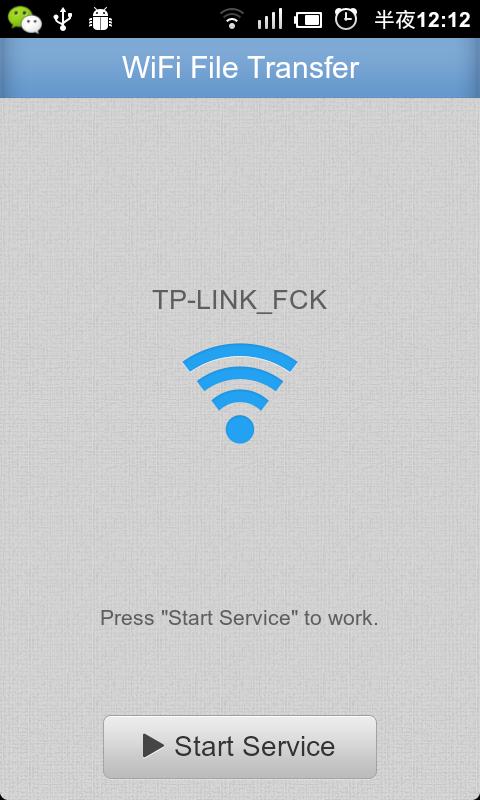
Bien, una vez instalada y conectados a una red (Wifi) la ejecutamos y nos aparecerá una pantalla similar a esta:


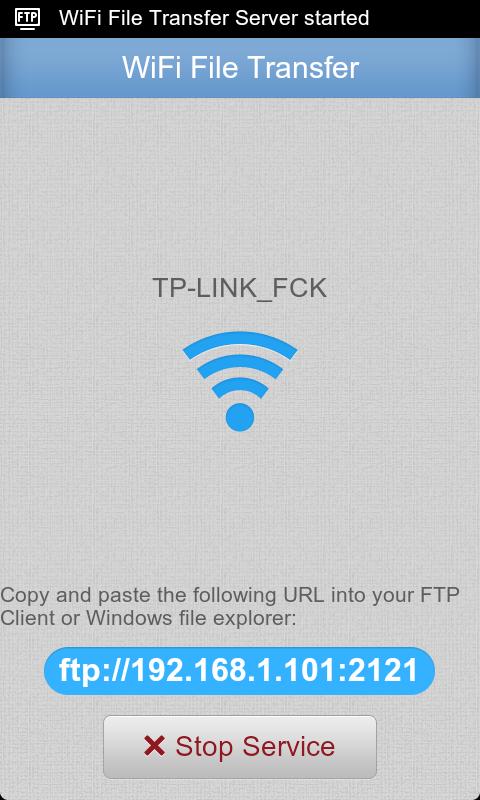
Pulsamos Start Service para empezar a compartir y pasamos a la siguiente pantalla


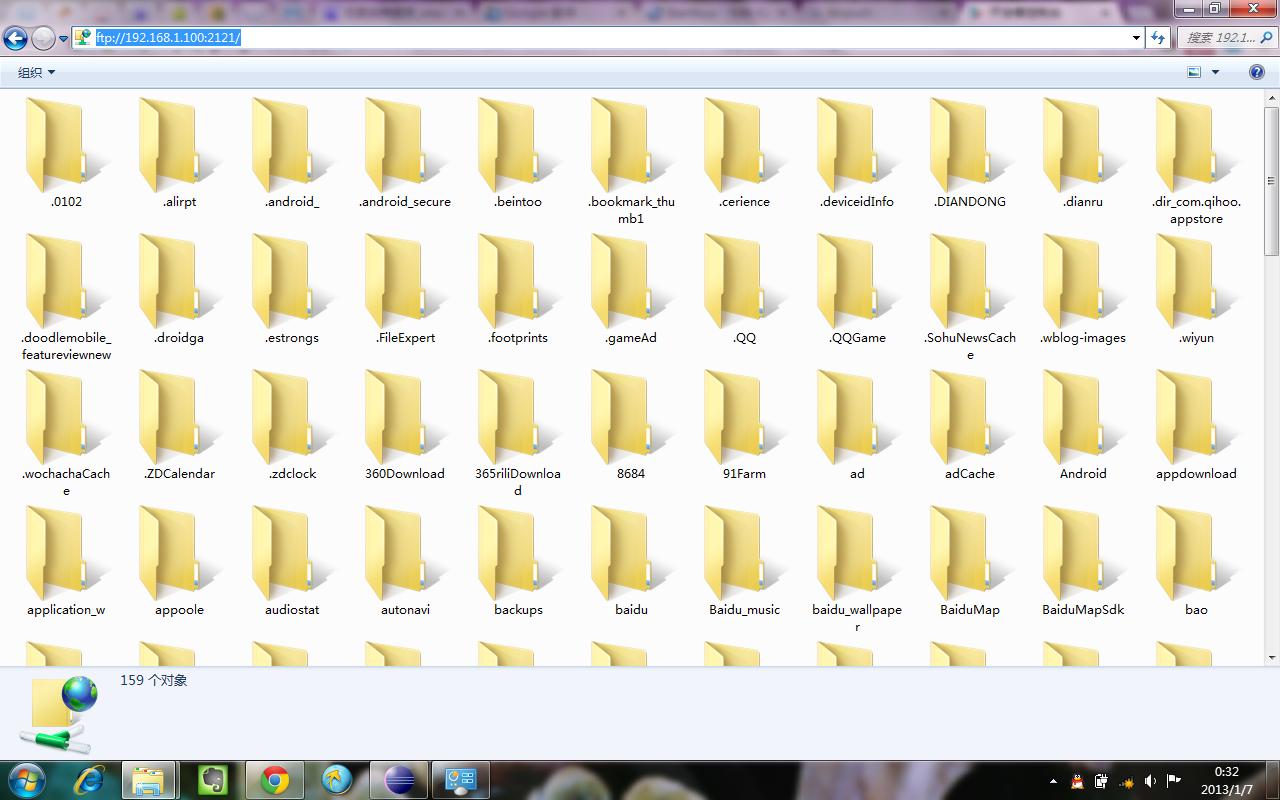
Copiamos en nuestro navegador (Chrome, Firefox, Edge, Opera...) la dirección con fondo azul SIN OLVIDARNOS DEL FTP:// y en el navegador aparecerá el contenido de nuestro teléfono, solo tenemos que navegar por las carpetas y descargar los archivos que queramos 8-)


Facil facil, no tiene más complicación, incluso resulta más cómodo que buscar un cable, esperar que Windows reconozca el dispositivo y demás...

Ahora bien, estamos hablando de transferir archivos y hasta ahora solo hemos descargado del teléfono. 8-O

¿Como subo archivos al teléfono?


Si os fijais utiliza el protocolo FTP, que son las originales siglas de Protocolo de Transferencia de Archivos en inglés.

El FTP es un viejo conocido y tenemos estupendos programas que se entienden con él por lo que vamos a utilizarlos para ir un poco más allá.

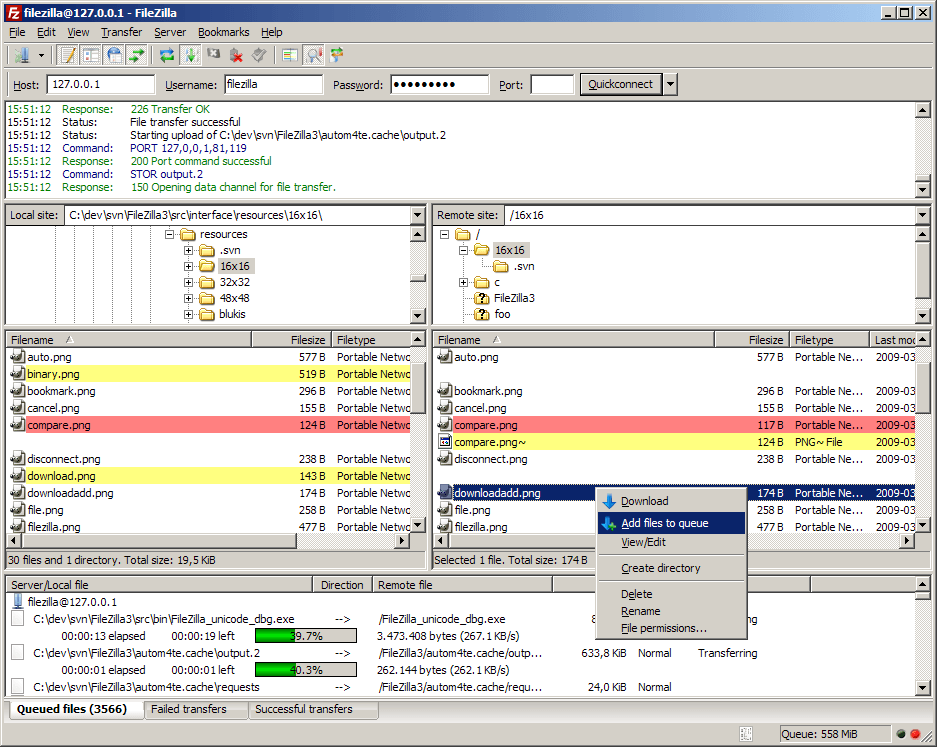
Nos descargamos cualquier ciente de FTP, Filezilla por ejemplo


Podeis descargaros una versión portable aquí


Como es un cliente de FTP, no hace falta que se lo digamos por lo que en HOST introduriemos directamente la dirección IP, es decir de ftp://192.168.0.101:2121 lo que os he sombreado y el Port/Puerto escribiremos 2121

No hace falta usuario y contraseña en este caso porque la aplicación de Android no la establece en nuestro ejemplo.

Y otra vez accederemos a nuestro teléfono pero en este caso podemos SÍ podemos SUBIR archivos además de bajarlos claro.


Soy consciente que la interfaz puede parecer un poco rara (a la izquierda nuestro disco y a la derecha nuestro movil) pero enseguida se domina y además hay muchos otros clientes FTPs donde elegir, con todos va a funcionar.


Si vuestro movil u ordenador usan Sistemas Operativos diferentes, porejemplo un Iphone y GNU/Linux, las aplicaciones serán distintas pero el proceso exactamente el mismo


Pues sin más, espero que os resulte util y a disfrutar con cabeza

[starbox]

lunes, 19 de junio de 2017

SimCity - Cuando fuimos unos alcaldes locos...

Cansado un poco del día a día, hoy voy a escribir por vicio.


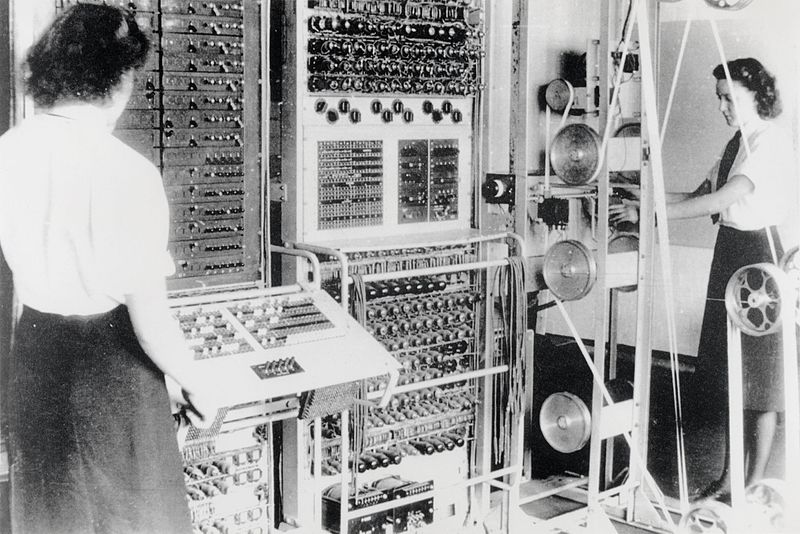
Antes que se inventara el Sugar Candy Craft Saga o como se escriba también había videojuegos, de hecho los videojuegos son casi tan viejos como los ordenadores y solo porque el Colosous Mark II no tenía pantalla.


Así que hoy os voy a hablar de uno de los primeros juegos que tuve, el SimCity


SimCity


El nombre sale de la unión de las palabras Simulador + City (ciudad) y en el juego simulamos construir una ciudad. Ya os digo que los americanos no se cansan mucho con los nombres. :-?  Y originalmente pensaban llamarlo Microcitys :roll: 

La primera versión del juego salió en 1989 de la mano de Maxis,  primero en Amiga y Macintosh, y un poco después en PC y Comodore64. Como suele pasar en estos casos Will Wright tuvo bastantes problemas a la hora de vender el juego que había diseñado básicamente porque incluía un concepto nuevo, es un juego donde no se gana  :-o .

¿Y como se come eso?

Pues empiezas a construir una ciudad, crece, crece más, solucionas un problema, sigue creciendo, decrece un poco, vuelve a crecer, solucionas otra cuestión, creces un poco más... la partida es eterna mientras te haces cargo de la ciudad y de sus problemas.

Hoy en día nos suena familiar, la de granjas que hemos construido ¿eh?, pero alguien tuvo que explicarlo por primera vez.

Pero vamos con el juego en sí


Crear una nueva ciudad, cargar una partida guardada (Roma no se construyo en un solo día) y los escenarios que luego nos pondremos con ello.

Ahora nos vamos a meter en el juego propiamente dicho.


Obviamente los gráficos nos pueden parecer un poco sencillos comparados con los de hoy en día, pero no estaban nada mal para la época sobre todo en la atención al detalle, podemos distinguir unas casas en una zona residencial (R) y también su forma evolucionada en forma de pisos, una comisaria (PD) y un departamento de bomberos (FD), cables eléctricos, además de carreteras y trenes.

Ahora bien, vamos a fijarnos un poco más a detalle. ¿Veis en la carretera que hay una parte más "pintada" a la derecha pues significa trafico denso y un problema a solventar.  Esto es una pista que es un juego de compleja sencillez.

Ahora vamos con los comandos de la izquierda.

  • Buldozer: Antes de construir algo hay que aplanar el terrreno (había opción de autobuldozer)

  • Carretera: Para que tus ciudadanos se puedan mover de un sitio a otro.

  • Cables de la luz: Las rallitras que aparecen encima de la carretara, transportan la energía electrica si el edificio no está junto a otro.

  • Tren: Es tan moderno que tenemos tranvía  Se veía recorrer un tren por las vías. :lol:

  • Columpios: Parque para los nenes. ;-)

  • Residencial: Reclasificamos la zona como zona Residencial

  • Comercial: Reclasificamos la zona como zona Comercial.

  • Industrial: Reclasificamos la zona como zona Industrial.

  • PD: Cuartel de polis.

  • FD: Cuartel debomberos.

  • M: Estadio de deportes:

  • Estación electrica: Desde centrales de carbón hasta nucleares que hacen BOOM 8-O

  • Ancla: Puerto comercial.

  • Aeropuerto: Con aviones que traían gente pero también se podían caer sobre nuestra ciudad.  :-(


Para que la ciudad crezca necesitamos crear una combinación de zonas residenciales, industriales y comerciales a fin de que nuestros ciudadanos puedan vivir y trabajar en Mortapolis.

Pero ojo lo mismo que vienen se pueden ir... si una zona se quedaba sin electricidad (por potencia insuficiente o porque se ha cortado un cable), sin carretera, hay mucha delincuencia, impuestos altos... podemos ver que nuestro fantastico bloque de pisos convertirse en unos apartamentos y en zona abandonada en poco tiempo.

Nuestra industria y comercio también nos pedirá infraestruturas cada vez mejores.

El pago por nuestros desvelos venía en forma de presupuestos que tendremos que gastar en un presupuesto formado por 4 apartados.

  • Transporte: Una partida baja hará que los baches salgan como champiñones en nuestra carreteras.

  • Policia: Ponen a los malos en la carcel y mantienen a la gente contenta con "el palo de ablandar cabezas", pero quieren cobrarpor ello.

  • Bomberos:  Cuando un incendio arrase los edificios de la ciudad os arrepentireis de no haberles pagado más.

  • Saldo: Esto es lo que salvamos para poder seguir construyendo nuestra ciudad.


¿Y como saber en que nos gastamos el dinero? Pues como los alcaldes de verdad por las encuentas.

Obviamente si no hacemos caso a nuestros ciudadanos se terminarán largando de la ciudad. :-(


Como veis es un juego muy bien pensado, de hecho debería ser obligatorio para los que se presenten como alcalde.
DESASTRES.

Si todo esto os parece poco tenemos de vez en cuando desastres que asolan nuestra ciudad (y que podemos lanzar nosotros a voluntad a través del menú desastres :twisted:  ) entre los cuales se encuentran inundaciones, incendios, tornados,accidentes aeros, terremotos y el mismisimo GODZILLA. 


 Algunos con suerte son inofensivos, un avión que se estrella en el agua, otros pueden arrasar media ciudad (sobre todo si tenemos pocos bomberos), y otros los ocasionamos/impedimos con nuestras acciones, por ejemplo Godzilla nos atacará si contaminamos mucho 8-O 
ESCENARIOS

Para terminar tenemos los escenarios, que no es otra cosa que ciudades construidas con un problema que tenemos que resolver. Hamburgo en 1944 con bombarderos aliados causando incencios (y con tan mala puntería que no dan a Hitler en la cabeza), Detroit con una tasa de crimen que da miedo, Tokio, que os dejo una pista de lo que les pasa ;-)


Hay un total de 8 escenarios de ciudades, 7 ciudades reales con reproducciones más o menos fidelignas y con 8 problemas diferentes a resolver que van desde el aburrimiento hasta explosiones nucleares...
¿QUÉ PASO DESPUÉS?

Pues como el juego es bueno tuvo unas cuantas secuelas

Cada versión tenía mejoras gráficas y edificios nuevos como aerogeneradores, hospitales, metro  y a su vez desastres nuevos como ataques extraterrestres... pero se complicaba tanto la cosa que para mi perdió la gracia que tenía.

Aprovechando el tirón del juego ambién salieron otros juegos con parecida mecánica pero diferente escenario,

Y los archiconocidos Sims que también vienen de aquí de la mano de Will Wright y Maxis  8-)

Y eso solo la rama directa si miramos por ejemplo la saga Tycoon que resulta prima-hermana la lista se alarga con otros tantos o  más.... 8-O
SIMCITY EN LA ACTUALIDAD

En el 2008 se libero el código del juego original y gracias a ello fue uno de los juegos incluidos en el proyecto One Laptop per child que pretende dotar con un ordenador a los niños de los paises pobres :-)

Aparte de esta adaptación han surgido en Internet otras versiones, que como pasan en estas cosas no sé lo mejoran o se lo han cargado.

Os dejo unos enlaces


Fuentes y agradecimientos

[starbox]


miércoles, 14 de junio de 2017

La Chuleta del médico

Si dicen que la informática es difícil y usamos palabras raros, no es lo menos la medicina y además escriben con una letra que haría llorar al creador de los Cuadernos Rubio (que por cierto siguen existiendo)  .

Augusto Saldaña es un médico residente en el Hospital de Requena y en su centro de salud que ya en la época de estudiante hacía dibujos para memorizar mejor las lecciones y hoy en día sigue usando dibujos para explicar de una forma más sencilla las enfermedades a sus pacientes.


La recopilación de muchos de estos dibujos junto a videos la  podemos encontrar en la web

No están todas las enfermedades pero si coincide igual os puede aclarar unas cuantas cosas.

[starbox]


viernes, 26 de mayo de 2017

Linux podría sufrir su propio WannaCry particular

La semana pasada escribimos un modesto pero gran artículo  :-P  sobre las vulnerabilidades de los Sistemas Operativos, sobre la falsa seguridad que tienen muchos usuarios de Gnu/Linux y Mac simplemente porque los problemas no ocupan la primera plana de los medios.


Aún a riesgo de ganarme una fama de gafe, hoy tenemos un grave problema en el protocolo de red SAMBA  usado frecuentemente por sistemas UNIX, es decirl Gnu/Linux y Mac entre otros por el cual un malote  :twisted: puede subir remotamente una librería a nuestro equipo y ejecutarla, ya que haga esta librería depende del código que incluya pero es de esperar que no nos va a felicitar nuestro cumpleaños.


Esté problema también afecta a las NAS, las de marca Synology está confirmado pero es de suponer que también afecte a otras marcas con un Sistema Operativo basado en Linux o Unix como puede ser Qnap.
Aunque se espera que pronto se saquen parches es una vulnerabilidad que ya se está explotando por lo que se recomienda extremar las precauciones.


Os incluyo un enlace a Redeszone donde podréis encontrar más información.

[starbox]

P.D.  Si visto lo visto algún fabricante quiere conjurar la mala suerte evitando que hable de sus productos, podemos llegar a un acuerdo. :lol:

sábado, 20 de mayo de 2017

Sistemas Operativos y sus vulnerabilidades

Vamos a empezar por definir que es un Sistema Operativo. Según la Wikipedia un sistema operativo es:

"es el software principal o conjunto de programas de un sistema informático que gestiona los recursos de hardware y provee servicios a los programas de aplicación de software, ejecutándose en modo privilegiado respecto de los restantes (aunque puede que parte de él se ejecute en espacio de usuario)."

Lo que en cristiano y en bruto quiere decir que es el programa que permite que en tu pantalla aparezca algo entendible  ;-) 

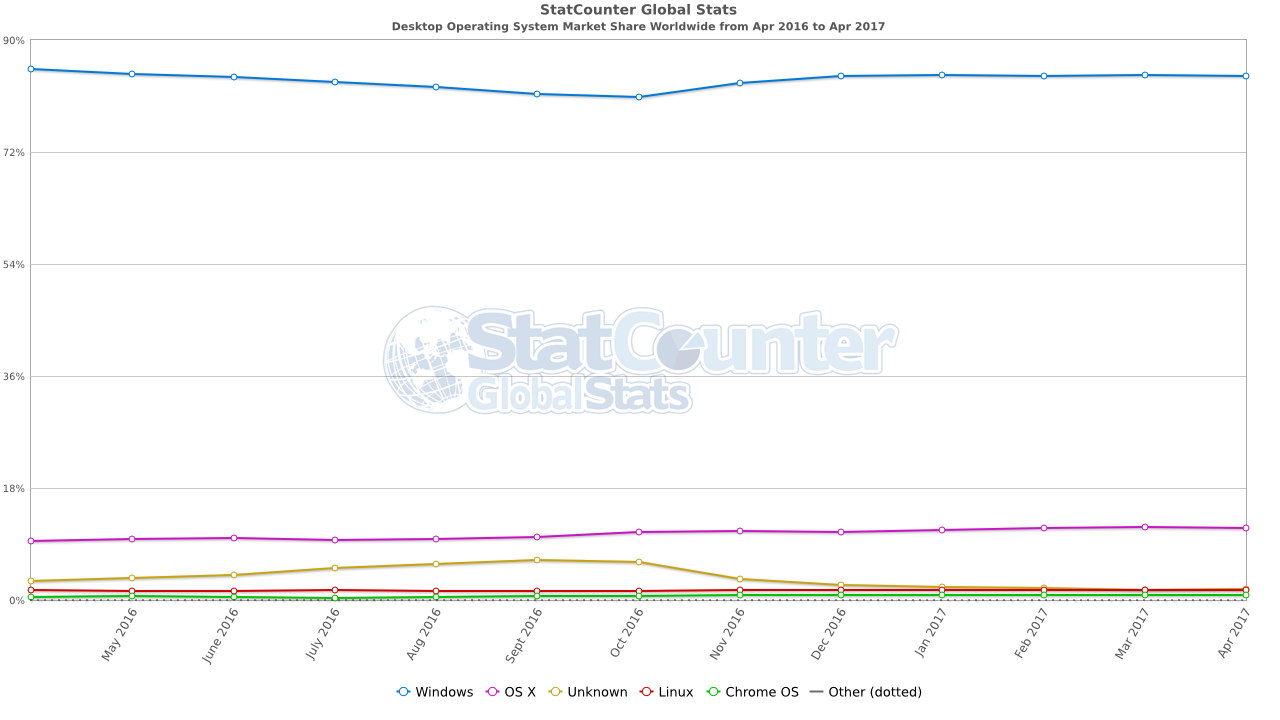
Hay unos cuantos sistemas operativos y todos sabemos cual es el principal pero igual nos sorprenda los porcentajes,  la situación era la siguiente:

Datos de uso de Sist Operativos

He de reconocer que mi también me ha dejado muerto los datos, el porcentaje de Windows  es de un 84,22% 8-O , y no quiero aburriros con gráficos pero si pincháis aquí podéis ver que Windows 7 está instalado en prácticamente la mitad de los ordenadores del planeta.

Por lo que claramente podemos decir que Microsoft domina el "cotarro". Si yo soy un "malote"  :twisted:  y solo puedo asaltar una plataforma claramente elegiré Windows, si solo puedo asaltar un Sistema Operativo, claramente iré a por Windows 7. Es de cajón.

Ahora bien, una cosa es que un Sist. Opertativo sea popular y otra que sea seguro. ¿Es Windows inseguro?

Obviamente no podemos considerar Windows Xp, el pobre tiene 17 años. El odiado Windows Vista introdujo el sistema dual con el vilipendiado UAC, que con modificaciones han heredado las siguientes versiones. Ya no basta con ser un usuario Administrador para acceder a las funciones de Administrador, se pide una confirmación manual antes de ejecutar la orden. Un proceso muy similar al proceso que se sigue en GNU/Linux, donde además esta confirmación hay que hacerla en modo contraseña. 

Las vulnerabilidades usuales se centran en dos campos:

  1. Escalada de privilegios, por la cual un usuario hacer cosas que no le corresponden bordeando las medidas de seguridad.
  2. Acceso remoto, por la cual un tercero puede acceder a nuestro ordenador sin nuestro permiso.

Una vulnerabilidad suele ir pareja a la otra, es decir, lo que intenta el malote :twisted:  es acceder a nuestro ordenador sin nuestro permiso y con todos los privilegios.

Si lo consiguen da un poco igual que haya 1 o 25 pasos o que nuestra contraseña tenga 200 caracteres, simplemente han puenteado nuestra seguridad a través de un fallo del sistema operativo.  

¿Y que sistemas operativos tiene más fallos? Pues recurrimos a la web CVE (Common Vulnerabilities and Exposures) para saberlo y aquí os copio el resultado:

 ProductoDesarrolladorTipo

NºVul.

1Linux KernelLinuxOS1840
2Mac Os XAppleOS1821
3ChromeGoogleApplication1450
4FirefoxMozillaApplication1437
5Iphone OsAppleOS1178
6Flash PlayerAdobeApplication1020
7Debian LinuxDebianOS1006
8AndroidGoogleOS891
9Windows Server 2008MicrosoftOS846
10SafariAppleApplication842
11Ubuntu LinuxCanonicalOS840
12Internet ExplorerMicrosoftApplication840
13Windows VistaMicrosoftOS814
14OpensuseNovellOS785
15AcrobatAdobeApplication781
16Windows XpMicrosoftOS726
17Windows 7MicrosoftOS708
18ThunderbirdMozillaApplication703
19SeamonkeyMozillaApplication698
20Mac Os X ServerAppleOS641
21IEMicrosoftApplication631
22PHPPHPApplication538
23SolarisSUNOS533
24Acrobat ReaderAdobeApplication515
25Windows 2000MicrosoftOS507
26JREOracleApplication499
27JDKOracleApplication488
28Windows Server 2012MicrosoftOS467
29Windows 2003 ServerMicrosoftOS443
30WiresharkWiresharkApplication441
31IOSCiscoOS441
32Firefox EsrMozillaApplication440
33JRESUNApplication435
34Database ServerOracleApplication421
35Enterprise LinuxRedhatOS420
36MysqlOracleApplication415
37ItunesAppleApplication415
38Windows Server 2003MicrosoftOS412
39Acrobat Reader DcAdobeApplication411
40Acrobat DcAdobeApplication411
41Windows 8.1MicrosoftOS406
42JDKSUNApplication405
43FedoraFedoraprojectOS402
44OfficeMicrosoftApplication399
45AIRAdobeApplication381
46SolarisOracleOS365
47Windows Rt 8.1MicrosoftOS351
48Air SdkAdobeApplication340
49MoodleMoodleApplication337
50Enterprise Linux DesktopRedhatOS336

El primero es el kernel de Linux seguido muy de cerca por Mac OS, el primer Windows lo encontramos en la posición 9 y Windows 7 (que recordemos que está instalado en casi la mitad de los ordenadores) ocupa el puesto 17 con casi un tercio de las vulnerabilidades del primero. 8-) 

El MITO de que Windows es más vulnerable que Gnu/Linux o Mac es  FALSO

Aunque para ser justo hay que reconocer que el Kernel de Linux es código abierto por lo que es más facil encontrar una vulnerabilidad (y corregirla) que otros entornos cerrados donde nadie puede consultar el código, como es Windows o Mac.

Entonces es ¿es Windows el Sist. Operativo más seguro?

Tampoco he dicho eso, Windows es el menos vulnerable pero  el que más ataque recibe.  :-? .

Si consideramos la seguridad de nuestro sistema como una mezcla de:

 Seguridad= Nuestra implicación - Vulnerabilidades - Atractivo para los malotes :twisted:   

En le caso de Windows hay pocas vulnerabilidades pero mucho malote suelto, Linux tiene muchas vulnerabilidades pero con un 1,67% usandolo pocos virus se acordarán de nosotros... además también nosotros también tenemos nuestra parte en el asunto.

Como parece que todavía no han inventado el Sist. Operativo perfecto, ni siquiera uno seguro, yo os recomendaría aprovechar lo mejor de cada uno y no limitaros a un único sistema operativo, en otras palabras  jugar con dos barajas.  ;-) 


jueves, 18 de mayo de 2017

Respuesta Oficial de Microsoft a Wanacrypt

El día 14 de mayo (2 días después de la 1º fase del ataque del WanaCry, Brad Smith, el director del Dpto. Legal de Microsoft, publicó un post sobre lo sucedido.

Me hubiera gustado publicarla antes pero entre una cosa y otra se me ha complicado.

En ella se nos invita a una reflexión sobre lo que ha pasado pero también se puede leer entrelineas "cierto cabreo" que quizás llevan al Sr. Smith apuntar ciertas verdades muy interesantes.

Os voy a poner el original como una traducción (maquina) para aquellos que os resulte incómodo leerlo en inglés.

Original (Inglés)
Traducido
Original (Inglés)


The need for urgent collective action to keep people safe online: Lessons from last week’s cyberattack


Posted May 14, 2017 by Brad Smith - President and Chief Legal Officer

Early Friday morning the world experienced the year’s latest cyberattack.

Starting first in the United Kingdom and Spain, the malicious “WannaCrypt” software quickly spread globally, blocking customers from their data unless they paid a ransom using Bitcoin. The WannaCrypt exploits used in the attack were drawn from the exploits stolen from the National Security Agency, or NSA, in the United States. That theft was publicly reported earlier this year. A month prior, on March 14, Microsoft had released a security update to patch this vulnerability and protect our customers. While this protected newer Windows systems and computers that had enabled Windows Update to apply this latest update, many computers remained unpatched globally. As a result, hospitals, businesses, governments, and computers at homes were affected.

All of this provides the broadest example yet of so-called “ransomware,” which is only one type of cyberattack. Unfortunately, consumers and business leaders have become familiar with terms like “zero day” and “phishing” that are part of the broad array of tools used to attack individuals and infrastructure. We take every single cyberattack on a Windows system seriously, and we’ve been working around the clock since Friday to help all our customers who have been affected by this incident. This included a decision to take additional steps to assist users with older systems that are no longer supported. Clearly, responding to this attack and helping those affected needs to be our most immediate priority.

At the same time, it’s already apparent that there will be broader and important lessons from the “WannaCrypt” attack we’ll need to consider to avoid these types of attacks in the future. I see three areas where this event provides an opportunity for Microsoft and the industry to improve.

As a technology company, we at Microsoft have the first responsibility to address these issues. We increasingly are among the first responders to attacks on the internet. We have more than 3,500 security engineers at the company, and we’re working comprehensively to address cybersecurity threats. This includes new security functionality across our entire software platform, including constant updates to our Advanced Threat Protection service to detect and disrupt new cyberattacks. In this instance, this included the development and release of the patch in March, a prompt update on Friday to Windows Defender to detect the WannaCrypt attack, and work by our customer support personnel to help customers afflicted by the attack.

But as this attack demonstrates, there is no cause for celebration. We’ll assess this attack, ask what lessons we can learn, and apply these to strengthen our capabilities. Working through our Microsoft Threat Intelligence Center (MSTIC) and Digital Crimes Unit, we’ll also share what we learn with law enforcement agencies, governments, and other customers around the world.

Second, this attack demonstrates the degree to which cybersecurity has become a shared responsibility between tech companies and customers. The fact that so many computers remained vulnerable two months after the release of a patch illustrates this aspect. As cybercriminals become more sophisticated, there is simply no way for customers to protect themselves against threats unless they update their systems. Otherwise they’re literally fighting the problems of the present with tools from the past. This attack is a powerful reminder that information technology basics like keeping computers current and patched are a high responsibility for everyone, and it’s something every top executive should support.

At the same time, we have a clear understanding of the complexity and diversity of today’s IT infrastructure, and how updates can be a formidable practical challenge for many customers. Today, we use robust testing and analytics to enable rapid updates into IT infrastructure, and we are dedicated to developing further steps to help ensure security updates are applied immediately to all IT environments.

Finally, this attack provides yet another example of why the stockpiling of vulnerabilities by governments is such a problem. This is an emerging pattern in 2017. We have seen vulnerabilities stored by the CIA show up on WikiLeaks, and now this vulnerability stolen from the NSA has affected customers around the world. Repeatedly, exploits in the hands of governments have leaked into the public domain and caused widespread damage. An equivalent scenario with conventional weapons would be the U.S. military having some of its Tomahawk missiles stolen. And this most recent attack represents a completely unintended but disconcerting link between the two most serious forms of cybersecurity threats in the world today – nation-state action and organized criminal action.

The governments of the world should treat this attack as a wake-up call. They need to take a different approach and adhere in cyberspace to the same rules applied to weapons in the physical world. We need governments to consider the damage to civilians that comes from hoarding these vulnerabilities and the use of these exploits. This is one reason we called in February for a new “Digital Geneva Convention” to govern these issues, including a new requirement for governments to report vulnerabilities to vendors, rather than stockpile, sell, or exploit them. And it’s why we’ve pledged our support for defending every customer everywhere in the face of cyberattacks, regardless of their nationality. This weekend, whether it’s in London, New York, Moscow, Delhi, Sao Paulo, or Beijing, we’re putting this principle into action and working with customers around the world.

We should take from this recent attack a renewed determination for more urgent collective action. We need the tech sector, customers, and governments to work together to protect against cybersecurity attacks. More action is needed, and it’s needed now. In this sense, the WannaCrypt attack is a wake-up call for all of us. We recognize our responsibility to help answer this call, and Microsoft is committed to doing its part.
About the Author


President and Chief Legal Officer

Brad Smith is Microsoft’s president and chief legal officer. Smith plays a key role in representing the company externally and in leading the company’s work on a number of critical issues including privacy, security, accessibility, environmental sustainability and digital inclusion, among others.


Traducido

La necesidad de una urgente acción colectiva para mantener a las personas seguras en linea: Lecciones del ciberataque de la semana pasada.


Posted May 14, 2017 por Brad Smith - Presidente y Jefe de la Oficina Legal

El viernes por la mañana temprano, el mundo experimentó el último ciberataque del año.

Comenzando primero en el Reino Unido y España, el software malicioso "WannaCrypt" rápidamente se extendió a nivel mundial, bloqueando a los clientes de sus datos a menos que pagaran un rescate utilizando Bitcoin. Las hazañas de WannaCrypt usadas en el ataque fueron extraídas de las hazañas robadas de la Agencia de Seguridad Nacional, o NSA, en los Estados Unidos. Ese robo fue reportado públicamente a principios de este año. Un mes antes, el 14 de marzo, Microsoft había lanzado una actualización de seguridad para corregir esta vulnerabilidad y proteger a nuestros clientes. Mientras que esto protegía los nuevos sistemas Windows y los equipos que habían habilitado Windows Update para aplicar esta última actualización, muchos equipos permanecían sin revisión en todo el mundo. Como resultado, los hospitales, las empresas, los gobiernos y las computadoras de los hogares se vieron afectados.

Todo esto proporciona el ejemplo más amplio aún de los llamados "ransomware", que es sólo un tipo de ciberataque. Desafortunadamente, los consumidores y los líderes empresariales se han familiarizado con términos como "día cero" y "phishing" que forman parte de la amplia gama de herramientas utilizadas para atacar a individuos e infraestructura. Tomamos cada ciberataque en un sistema Windows en serio, y hemos estado trabajando todo el día desde el viernes para ayudar a todos nuestros clientes que se han visto afectados por este incidente. Esto incluyó la decisión de tomar medidas adicionales para ayudar a los usuarios con sistemas antiguos que ya no son compatibles. Claramente, responder a este ataque y ayudar a los afectados debe ser nuestra prioridad más inmediata.

Al mismo tiempo, ya es evidente que habrá lecciones más amplias e importantes del ataque "WannaCrypt" que deberemos considerar para evitar este tipo de ataques en el futuro. Veo tres áreas en las que este evento ofrece una oportunidad para que Microsoft y la industria mejoren.

Como empresa de tecnología, Microsoft tiene la primera responsabilidad de abordar estos problemas. Estamos cada vez más entre los primeros en responder a los ataques en Internet. Tenemos más de 3.500 ingenieros de seguridad en la compañía, y estamos trabajando exhaustivamente para enfrentar las amenazas de seguridad cibernética. Esto incluye una nueva funcionalidad de seguridad en toda nuestra plataforma de software, incluyendo actualizaciones constantes de nuestro servicio de Protección Avanzada de Amenazas para detectar y interrumpir nuevos ataques cibernéticos. En este caso, esto incluyó el desarrollo y lanzamiento del parche en marzo, una actualización puntual el viernes a Windows Defender para detectar el ataque WannaCrypt, y el trabajo de nuestro personal de soporte al cliente para ayudar a los clientes afectados por el ataque.

Pero como demuestra este ataque, no hay motivo para celebrar. Evaluaremos este ataque, nos preguntaremos qué lecciones podemos aprender y aplicarlas para fortalecer nuestras capacidades. Trabajando a través de nuestro Centro de Inteligencia de Amenazas de Microsoft (MSTIC) y la Unidad de Delitos Digitales, también compartiremos lo que aprendemos con agencias de aplicación de la ley, gobiernos y otros clientes en todo el mundo.

En segundo lugar, este ataque demuestra hasta qué punto la ciberseguridad se ha convertido en una responsabilidad compartida entre las empresas de tecnología y los clientes. El hecho de que muchas computadoras permanecieran vulnerables dos meses después del lanzamiento de un parche ilustra este aspecto. A medida que los cibercriminales se vuelven más sofisticados, simplemente no hay forma de que los clientes se protejan contra amenazas a menos que actualicen sus sistemas. De lo contrario, están literalmente luchando contra los problemas del presente con herramientas del pasado. Este ataque es un poderoso recordatorio de que los fundamentos de la tecnología de la información como mantener las computadoras actualizadas y parcheadas son una alta responsabilidad para todos, y es algo que todos los ejecutivos deben apoyar.

Al mismo tiempo, tenemos una comprensión clara de la complejidad y diversidad de la infraestructura de TI de hoy, y cómo las actualizaciones pueden ser un desafío práctico formidable para muchos clientes. Hoy en día, utilizamos pruebas y análisis robustos para permitir actualizaciones rápidas en la infraestructura de TI y nos dedicamos a desarrollar más pasos para ayudar a garantizar que las actualizaciones de seguridad se apliquen inmediatamente a todos los entornos de TI.

Por último, este ataque proporciona otro ejemplo más de por qué el almacenamiento de vulnerabilidades por los gobiernos es un problema. Este es un patrón emergente en 2017. Hemos visto vulnerabilidades almacenadas por la CIA aparecer en WikiLeaks, y ahora esta vulnerabilidad robada de la NSA ha afectado a clientes de todo el mundo. En repetidas ocasiones, explotaciones en manos de los gobiernos se han filtrado al dominio público y causado daños generalizados. Un escenario equivalente con armas convencionales sería el de los militares estadounidenses con algunos de sus misiles Tomahawk robados. Y este ataque más reciente representa un vínculo completamente involuntario pero desconcertante entre las dos formas más graves de amenazas de ciberseguridad en el mundo actual: la acción del Estado-nación y la acción criminal organizada.

Los gobiernos del mundo deben tratar este ataque como una llamada de atención. Necesitan adoptar un enfoque diferente y adherirse al ciberespacio a las mismas reglas aplicadas a las armas en el mundo físico. Necesitamos que los gobiernos consideren los daños a los civiles que provienen de la acumulación de estas vulnerabilidades y el uso de estas hazañas. Esta es una de las razones por las que llamamos en febrero a una nueva "Convención Digital de Ginebra" para gobernar estos temas, incluyendo un nuevo requisito para que los gobiernos reporten vulnerabilidades a los vendedores, en lugar de almacenarlos, venderlos o explotarlos. Y es por eso que hemos prometido nuestro apoyo a la defensa de cada cliente en todo el mundo frente a los ciberataques, independientemente de su nacionalidad. Este fin de semana, ya sea en Londres, Nueva York, Moscú, Delhi, Sao Paulo o Beijing, pondremos este principio en acción y trabajaremos con clientes de todo el mundo.

Debemos tomar de este reciente ataque una renovada determinación para una acción colectiva más urgente. Necesitamos que el sector tecnológico, los clientes y los gobiernos trabajen juntos para protegerse contra los ataques cibernéticos. Se necesita más acción, y se necesita ahora. En este sentido, el ataque WannaCrypt es una llamada de atención para todos nosotros. Reconocemos nuestra responsabilidad de ayudar a responder a esta llamada, y Microsoft se compromete a hacer su parte.
About the Author


Presidente y jefe de la Oficina Legal

Brad Smith es el presidente y director jurídico de Microsoft. Smith juega un papel clave en representar a la empresa externamente y en liderar el trabajo de la compañía en una serie de asuntos críticos como privacidad, seguridad, accesibilidad, sostenibilidad ambiental e inclusión digital, entre otros.privacy, security, accessibility, environmental sustainability and digital inclusion, among others.


[starbox]
lunes, 15 de mayo de 2017

No sin mi ordenador

Esta tarde me he quedado sin electricidad y me he sentido bastante impotente porque todo lo que tenía pensado hacer requería electricidad, incluso gran parte del ocio como ver la tele o escuchar la radio también requiere electricidad. Menos mal que me gusta la lectura y la conversación, cosas que no requieren enchufe.

Problemas personales con la electricidad aparte algo muy similar ha pasado estos días con el ramsonware que ha atacado al mundo , empleados de Telefónica saliendo a media mañana porque tenían que apagar sus ordenadores, hospitales cerrados en el Reino Unido por la misma razón y dos bancos centrales que no sé si habrán cerrado pero que también se han visto afectados.

Soy el primero al que le encantan los ordenadores y hago un uso diario de ellos pero en estos 20, 30 años parece que nos hemos vuelto tan dependiente de la informática que nos hemos convertido en unos tontos que no sabemos hacer nada sin su ayuda, y esto me preocupa mucho cuando puede afectar a una cosa tan importante (literalmente de vida o muerte) como un hospital.

Siempre digo que un problema no es tan malo si aprendemos algo de ello aunque no me importaría que Telefónica perdiera mi factura. :lol:

[starbox]

Migración Sintiéndolo mucho, (y la verdad que lo siento, porque me apetecía usar un servicio que no te intentan vender un plan cuando gir...